WordPress作为全球用户最多的CMS建站系统,内置不同级别的WordPress用户角色供用户使用。WordPress用户角色是指用户访问网站及后台管理操作的权限级别,每个用户角色都有对应不同的权限和功能。由于不同角色对应的用户权限不同,这样可以有效的控制网站的后台操作访问,尤其是在进行WordPress多用户管理网站的时候,WordPress的多用户角色权限功能是非常有用的。WorPress的这些用户角色权限和功能的分配,可以基本满足一般网站所需的用户操作权限方面的功能要求。 WorPress用户角色 WordPress默认内置了五种用户角色(Roles),级别由高到底分别是: Administrator(管理员) Editor(编辑) Author(作者) Contributor(贡献者或投稿者) Subscriber(订阅者) 这五种用户角色类型分别拥有不同的网站权限和作用,WordPress在安装完毕之后,会为各个用户角色分配默认的用户能力/权限,也共同构成了WordPress小巧却强大的用户系统。WordPress默认的五种用户角色权限列表: WordPress用户角色权限列表 1. Administrator(管理员) WordPress用户角色中的管理员拥有网站的全部权限,可以操作访问WordPress网站后台的每一个页面和功能,是最强大的用户角色。在WordPress安装完成后,作为管理员登录WordPress网站后台就可以操作设置网站每一项功能了。管理员除了可以添加新用户,更改编辑用户信息外,还可以更改和删除其他用户的用户角色。因为这个用户角色的权限最高,所以一般管理员用户都只能有1~2个,保证网站的安全性。 2. Editor(编辑) 编辑可以管理、更新、维护网站内容,包括添加发布或编辑增删文章,还可以管理媒体库和评论,对文章标签、分类进行管理,可以管理友情链接,编辑评论,添加或编辑页面,还可以编辑其他人的文章。但不可以进行网站设置,管理主题和插件,也不能添加编辑或删除其他用户角色。 3. Author(作者) 作者可以编辑和发布自己的页面和文章,而且,作者发表的文章不需要审核即可正常发布,另外,作者还可以使用媒体库上传图片和视频等文件,也可以编辑和删除自己发布的内容,但不能编辑和删除其他人发布的内容。 4. Contributor(投稿者) 投稿者可以发表文章和评论,但发表的文章必须经过网站管理员审核通过后才能正式发布;对自己待审的文章可以进行编辑和删除,通过审核的文章则不可以再编辑和删除。可以编辑自己的个人资料信息,如昵称,密码,联系信息。 5. Subscriber(订阅者) 订阅者是权限最小的用户角色,只能编辑自己的个人资料信息,如昵称,密码,联系信息。 这五种WordPress用户角色在网站运营过程中各自发挥着特定的作用,各司其职,使得网站可以安全高效地维护和运行。 转载自 https://www.wppop.com/wordpress-user-roles.html
Category Archives: Techs
Clash CFW 主题制作教程
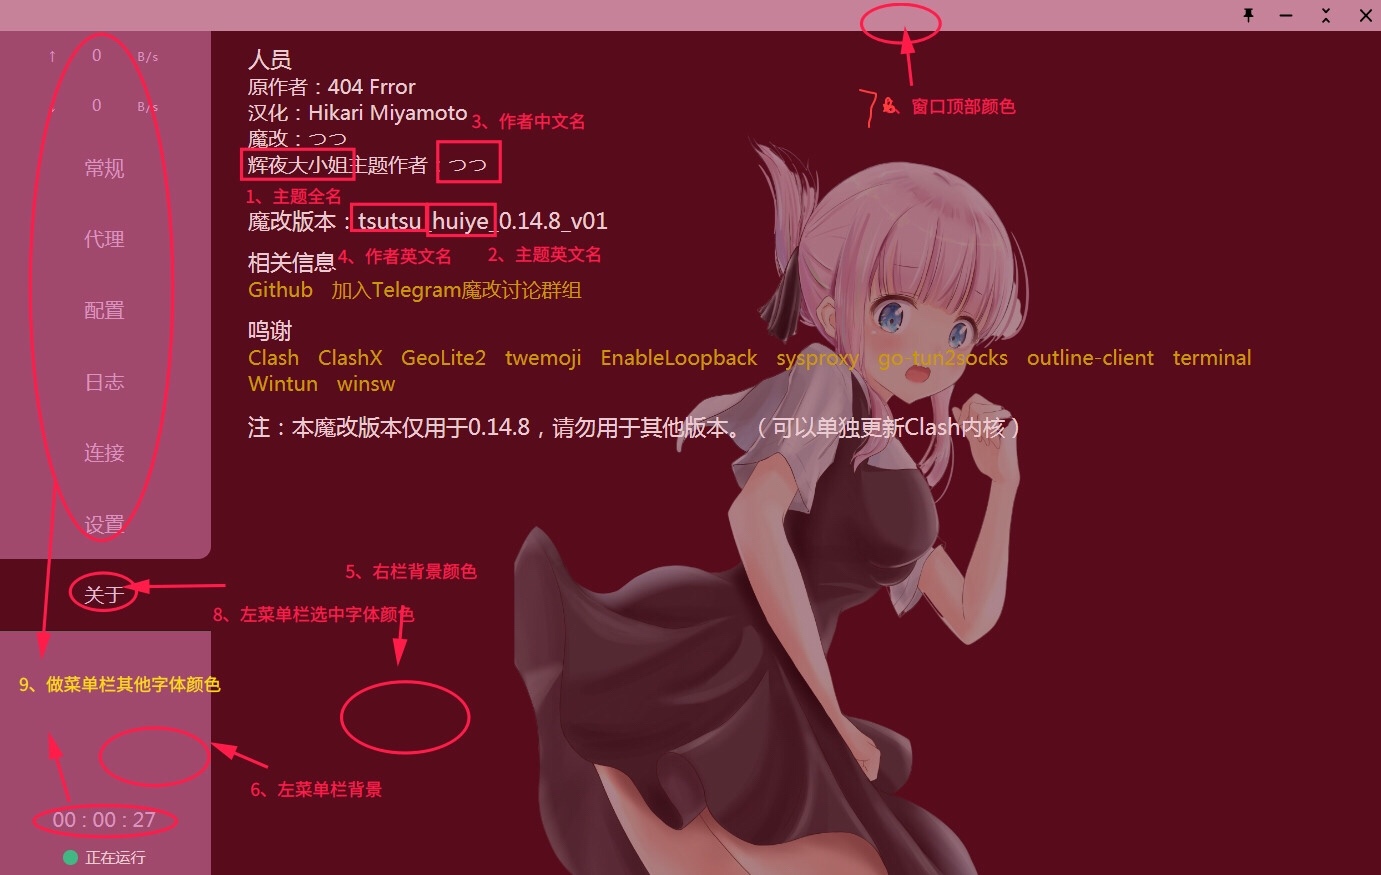
原标题 CFW魔改主题教程 转载自 Telegraph 原文作者 つつ 第一章 asar解包&打包教程 前言:Clash For Windows 作为electron应用,其主要运行文件在/resourse/app.asar这个文件里面,因此我们需要进行解包 第一步,安装nodejs,自己谷歌搜下能够解决 https://nodejs.org/en/download 第二步,如果你家终端可以搭梯子我就不说啥了哈哈,其他的终端可以用淘宝的镜像cnpm来安装解包程序,在终端中执行: npm install -g cnpm –registry=https://registry.npm.taobao.org 第三步,安装asar(需要node版本≥10) 前面安装了cnpm的可以: cnpm install –engine-strict asar 前面没有cnpm的可以: npm install –engine-strict asar 第四步,把你cfw/resourse/app.asar复制到一个工作文件夹,例如work(随便一个文件夹即可),在文件夹work中执行如下命令,得到app文件夹: asar extract app.asar app 附命令用法:asar extract <asar文件名> <解包后的文件夹名> 第五步,更改完之后可以再次用asar打包,为了避免覆盖原app.asar,请将原app.asar重命名为“appbak.asar”,然后同样在文件夹work中执行下面的命令: asar pack app app.asar 附命令用法:asar pack <你解包之后的文件夹名> <设置打包成的asar名> 第二章 做好事前准备 必须要有CSS基础! 必须要有CSS基础! 必须要有CSS基础! 第一步Continue reading “Clash CFW 主题制作教程”
简述SMTP、POP、IMAP 协议所使用的端口及其作用
早期的邮件服务是没有加密的,邮件内容可以被攻击者随意拦截 25端口(SMTP): 25端口是SMTP(Simple Mail Transfer Protocol,简单邮件传输协议)协议所使用的端口,国内现在仍有部分的邮箱开放此端口用于发送邮件 109端口(POP2): 109端口是POP2(Post Office Protocol Version 2,邮局协议2)协议所使用的端口,用于接收邮件,但POP2这种协议几乎被淘汰,很少邮件服务商支持这个协议 110端口(POP3): 110端口是POP3(Post Office Protocol Version 3,邮局协议3)协议所使用的端口,用于接收邮件,现在POP3几乎取代了POP2的地位,大部分的邮件服务商仅支持POP3协议 143端口(IMAP): 143端口是IMAP(INTERNET MESSAGE ACCESS PROTOCOL)协议所使用的端口,也是用于接收邮件。IMAP和POP3的不同就是你在邮箱客户端里的所有操作都不会影响到邮箱服务器的状态。 上面的协议均为没有加密的协议,直到后来SSL安全协议的出现才改变了邮件可以被攻击者截获的状态 基于SSL安全协议的邮件协议横空出世!他们分别是SMTPS、POP3S、IMAPs 它们继承了SSL安全协议的非对称加密的高度安全可靠性,可防止邮件泄露。 还可实现邮件发送者抗抵赖功能。防止发送者发送之后删除已发邮件,拒不承认发送过这样一份邮件。 465端口(SMTPS): 465端口是为SMTPS(SMTP-over-SSL)协议服务所使用的端口,它在邮件的传输过程中是加密传输(SSL/TLS)的,相比于SMTP协议攻击者无法获得邮件内容,邮件在一开始就被保护了起来 587端口(SMTPS): 587端口是为SMTPS(SMTP-over-SSL)协议服务所使用的端口,它在邮件的传输过程中是加密传输(STARTTLS)的,相比于SMTP协议攻击者无法获得邮件内容,邮件在STARTTLS命令执行后才被加密。465用于Outlook上,而587可以用于任何程序上 995端口(POP3S): 995端口是为POP3S(POP3-over-SSL)协议服务所使用的端口,它在邮件的传输过程中是加密传输的,相比于POP2、3协议攻击者无法获得邮件内容 993端口(IMAPS): 993端口是为IMAPS(IMAP-over-SSL)协议服务所使用的端口,它在邮件的传输过程中是加密传输的,相比于IMAP协议攻击者无法获得邮件内容 Gmail也无不例外的支持以上四种加密服务,服务器所使用的IP通常为16、108、109结尾,只开放上面介绍到的端口,其余所有端口均为关闭。他们的URL在下面会列出来,如果你在大陆碰见伟大的墙,自己找一个IP(举例:64.233.187.16、64.233.187.108、64.233.187.109)把他们加进hosts就好了 Ps:这类IP通常没有开放80、443端口,所以是无法在浏览器里用https访问验证证书的,需要使用邮件客户端来验证证书,如Outlook gmail-imap.l.google.comgooglemail-imap.l.google.comgmail-smtp.l.google.comgooglemail-smtp.l.google.comgmail-pop.l.google.comgooglemail-pop.l.google.comimap.gmail.comimap.googlemail.comsmtp.gmail.comsmtp.googlemail.compop.gmail.compop.googlemail.comgmail-smtp-msa.l.google.comgmail-smtp-in.l.google.com(27结尾)gmr-smtp-in.l.google.com(14结尾) 本文转载来源 遵循CC BY-NC-SA 4.0协议